


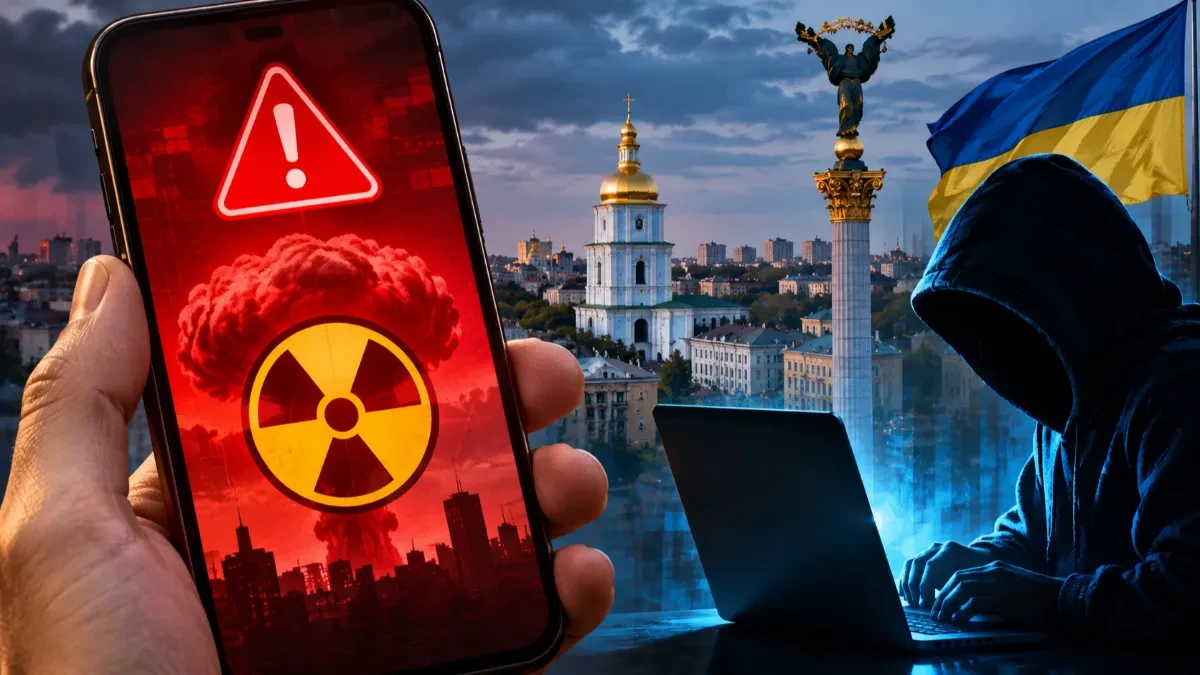
Stanovnici Kijeva i drugih delova Ukrajine dobili su u nedelju uveče, 1. novembra, niz alarmantnih upozorenja putem mobilne aplikacije namenjene obaveštavanju stanovništva o vazdušnim napadima i drugim opasnostima.
Na ekranima telefona pojavile su se poruke o radijacionoj kontaminaciji, hemijskoj opasnosti, nuklearnom napadu i uličnim borbama u ukrajinskoj prestonici.
U jednom od obaveštenja pominjao se i ruski balistički raketni sistem „Orešnik“, sposoban da nosi nuklearne bojeve glave.
Međutim, ukrajinske vlasti ubrzo su saopštile da su upozorenja lažna i da je aplikacija bila meta neovlašćenog pristupa.
Građanima stigla upozorenja o nuklearnom napadu
Lažne poruke počele su da stižu oko 22.47 po lokalnom vremenu.
Korisnici su dobijali upozorenja o visokom nivou radijacije, mogućem hemijskom napadu i borbama na ulicama Kijeva, uz instrukcije da ne napuštaju domove.
Jedna od poruka, napisana na ruskom jeziku, upozoravala je na navodni dolazak „Orešnika“ i sadržala upućivanje na Telegram kanal.
Ukrajinsko ratno vazduhoplovstvo brzo je reagovalo i upozorilo stanovništvo da je aplikacija najverovatnije kompromitovana.
– Nema opasnosti od radijacije! Ostanite mirni i pratite naša obaveštenja – poručile su ukrajinske vazduhoplovne snage.
Aplikacija je privremeno isključena, dok su drugi kanali za upozoravanje stanovništva nastavili da funkcionišu.
Hakeri tvrde da su prevarili administratora
Odgovornost za napad preuzela je hakerska grupa Hitcore, a ruski portal „Maš“ objavio je navode njenih pripadnika o tome kako su uspeli da pristupe sistemu.
Prema njihovoj verziji događaja, napad je izveden preko službenog računara jednog od administratora aplikacije.
Hakeri tvrde da su administratoru poslali zaraženu datoteku koju je on otvorio, ne znajući da time omogućava pristup svom računaru.
Međutim, posebno neobičan deo njihove priče odnosi se na razlog zbog kojeg je administrator navodno preuzeo sporni fajl.
Sve počelo zbog navodnih fotografija sedamnaestogodišnjakinje?
Prema tvrdnjama hakerske grupe, administrator je komunicirao sa sedamnaestogodišnjom devojkom i očekivao da će u poslatoj datoteci pronaći njene intimne fotografije.
Umesto toga, navodno je preuzeo zlonamerni program koji je napadačima omogućio pristup računaru, a potom i aplikaciji za uzbunjivanje.
Hakeri tvrde da su na taj način uspeli da šalju lažna upozorenja velikom broju korisnika.
Ovakav opis napada nije nezavisno potvrđen. Za sada nema dokaza da je sistem kompromitovan upravo na način koji je grupa Hitcore predstavila.
Pripadnici grupe saopštili su da su želeli da pokažu ranjivost ukrajinskih digitalnih servisa i nagovestili mogućnost novih napada.
Ruski politikolog optužio Zelenskog
Pre nego što su objavljene informacije o hakerskom upadu, ruski politikolog Marat Baširov izneo je tvrdnju da bi ukrajinski predsednik Volodimir Zelenski mogao da iskoristi upozorenja o radijaciji za zastrašivanje evropskih država.
Baširov je na svom Telegram kanalu „Politdžojstik“ ocenio da bi vlasti u Kijevu takvim porukama mogle da podstiču strah od nuklearne opasnosti.
On je podsetio na blizinu Černobilja i drugih nuklearnih postrojenja, tvrdeći da bi slična upozorenja mogla da budu korišćena u političke svrhe.
Međutim, njegovo tumačenje predstavlja političku procenu, a ne potvrđeno objašnjenje incidenta. Naknadno je ustanovljeno da su poruke poslate tokom hakerskog napada.
Usledio napad i na ruski sistem
Samo nekoliko sati nakon incidenta u Ukrajini, sličan problem prijavljen je i u Rusiji.
Rusko Ministarstvo za vanredne situacije saopštilo je da je njegova mobilna aplikacija bila meta masovnog sajber napada.
Korisnicima su stizala lažna obaveštenja o nuklearnim udarima i drugim vanrednim događajima.
Ruske vlasti potvrdile su da je aplikacija kompromitovana, ali su navele da osnovni sistemi za uzbunjivanje stanovništva nisu bili pogođeni.
Za sada nije utvrđeno da li su napadi na ukrajinsku i rusku aplikaciju međusobno povezani.
Stručnjaci upozoravaju na opasnu mogućnost
Ruski bloger Aleksandar Kartavih ocenio je da upadi u sisteme za uzbunjivanje predstavljaju ozbiljan rizik, jer omogućavaju širenje dezinformacija kroz kanale kojima građani inače veruju.
Kao hipotetički primer naveo je mogućnost slanja lažne poruke o železničkoj nesreći u kojoj je navodno došlo do izlivanja nuklearnog otpada iz Černobilja.
Prema njegovoj proceni, takvo upozorenje moglo bi da izazove paniku i masovno napuštanje pojedinih područja.
Kartavih smatra da bi posledice mogle da traju i nakon zvaničnog demantija, jer deo građana možda ne bi poverovao naknadnim objašnjenjima vlasti.
On je, međutim, kritikovao i način na koji su hakeri iskoristili pristup sistemima, ocenjujući da se incident sveo na neozbiljne poruke umesto na složeniju informacionu operaciju.
Upozorenja bila lažna, ali opasnost od sajber napada ostaje
Incident je pokazao koliko ozbiljne posledice može imati kompromitovanje digitalnih sistema koji služe za zaštitu stanovništva.
Milioni građana Ukrajine koriste aplikacije za upozoravanje na raketne napade i druge opasnosti kako bi na vreme potražili sklonište.
Kada se kroz takav sistem pošalju lažne poruke, postoji opasnost ne samo od izazivanja panike već i od gubitka poverenja u buduća upozorenja.
Ukrajinske vlasti potvrdile su da u konkretnom slučaju nije bilo radijacione opasnosti niti nuklearnog napada.
Identitet i stvarna povezanost odgovornih za upad još nisu nezavisno utvrđeni, iako je hakerska grupa Hitcore preuzela odgovornost.
Izvor: WebTribune / Reuters / AP / Maš






Komentari (0)