


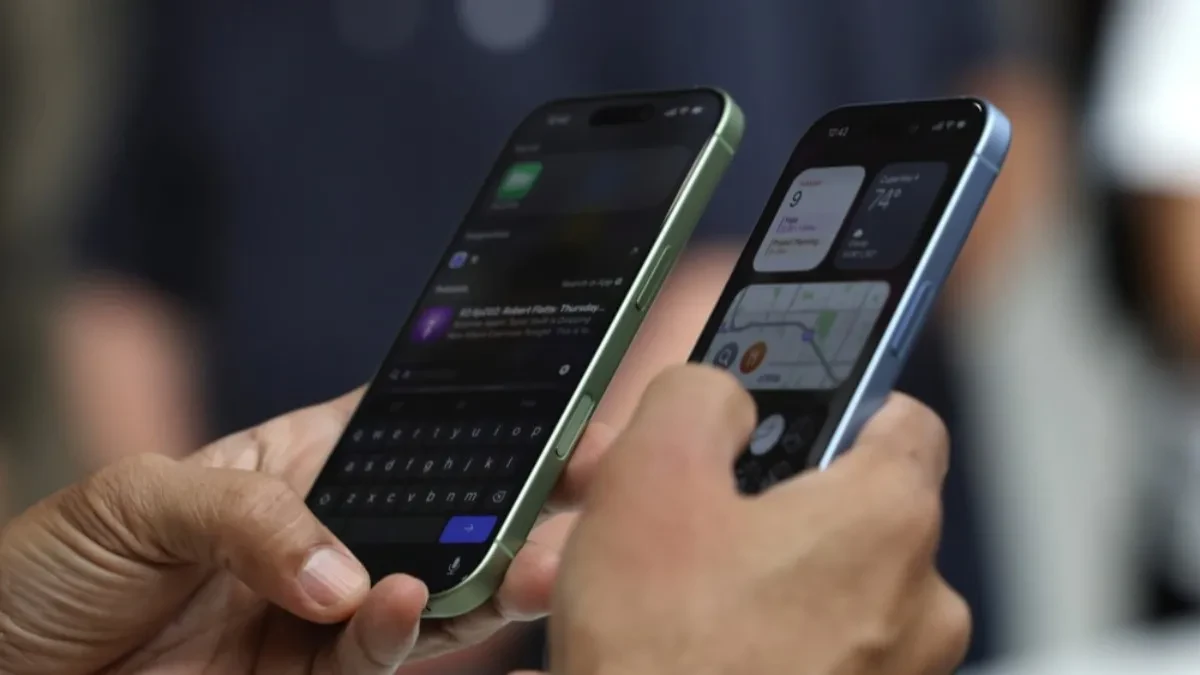
Upravo je to poruka koju su poslednjih dana dobili poslanici nemačkog Bundestaga i članovi savezne vlade, a nemačka država je reagovala neobično otvoreno: javno ih je upozorila da očekuju najgore.
Savezni zavod za bezbednost informacija (BSI) je tokom vikenda objavio da su Eplova (Apple) obaveštenja o pretnji počela da stižu 29. oktobra i da su među primaocima poslanici i druge, neimenovane, javne ličnosti. Svako ko je primio poruku, kaže BSI, „trebalo bi da pretpostavi da je njihov uređaj možda bio ugrožen“.
„Vlada shvata incident i upozorenje veoma ozbiljno“, rekao je portparol vlade Stefan Kornelijus, prema pisanju Fajnenšel tajmsa (FT).
Ko je bio meta?
Odbio je da kaže ko je tačno u vladi bio meta, uključujući i da li je kancelar Fridrih Merc bio među njima. Ministar digitalizacije Karsten Vildberger (CDU) potvrdio je u emisiji ARD-a „Bericht aus Berlin“ da su i poslanici i članovi vlade dobili upozorenja, a da je BSI „reagovao super brzo“ i poslao svima uputstva. Sve ostalo, kaže on, za sada je „čista spekulacija“.
Epl šalje takva obaveštenja nekoliko puta godišnje od 2021. godine ljudima za koje veruje da su bili meta. Najnoviji talas je počeo krajem oktobra i, prema tekstu obaveštenja koje je objavio istraživač bezbednosti Kostin Raju, pogodio je korisnike u 99 zemalja. Ovo je drugi talas za jedanaest nedelja: u avgustu su upozorenja stigla do korisnika u 110 zemalja.
Ključno je razumeti da Epl nikada ne kaže ko stoji iza napada niti potvrđuje da li je telefon zaista zaražen. Samo tvrdi da sa visokim stepenom pouzdanosti zna da je neko bio meta. Čak ni BSI, priznaje, ne zna da li su obaveštenja znak stvarnih upada ili samo pokušaja.
Pa zašto tolika uzbuna? Jednom rečju - zbog prirode oružja koje napadači koriste.
„Plaćenički špijunski softver“ je komercijalno razvijen špijunski softver koji privatne kompanije prodaju, obično državama, da bi pratile pažljivo odabrane pojedince. Najpoznatiji primer je ozloglašeni Pegaz izraelske NSO Group. Takvi alati često koriste takozvane napade sa nultim klikom: žrtva ne mora da klikne ni na jedan link niti da otvori poruku, dovoljno je da na telefon stigne posebno pripremljena poruka. Nemačko Ministarstvo unutrašnjih poslova upozorava da žrtve obično ništa ne primećuju.
A kada se telefon zarazi, napadač može da vidi skoro sve: poruke, pozive, kontakte, kalendar i lokaciju, pa čak može da uključi kameru i mikrofon. Ni šifrovanje u Signalu ili WhatsApp-u ne pomaže, jer napadač čita poruke pre šifrovanja ili posle dešifrovanja.
Niz mera
BSI je stoga 30. oktobra poslao pismo poslanicima sa nizom mera: odmah ažurirati sistem (osim ako uređaj prvo ne bude podvrgnut forenzičkoj analizi), aktivirati Apple-ov „Režim zaključavanja“, promeniti lozinke i PIN-ove za Signal i WhatsApp, ukloniti nepoznate povezane uređaje, a ako je rizik visok, promeniti i telefon i broj.
Režim zaključavanja je, jednostavno rečeno, iPhone u bunkeru: blokira većinu priloga u porukama, preglede linkova i FaceTime pozive od stranaca. Apple tvrdi da nije upoznat ni sa jednim korisnikom sa omogućenim režimom zaključavanja koji je ugrožen špijunskim softverom.
Dakle, za sada niko ne zna ko stoji iza napada. Neki ljudi daleko od Berlina takođe su dobili upozorenja, poput filmskog stvaraoca iz Bejruta, Radvana Mortade, koji je već bio meta špijunskog softvera 2021. godine, a sada ga je Apple obavestio da je otkrio „još jedan napad“ na njegovom uređaju.
Ovo nije prvi alarm ove godine za Berlin. Još u februaru, nemačke vlasti su upozorile na fišing kampanju na Signalu u kojoj se napadači pretvaraju da su korisnička podrška i preuzimaju naloge.
U aprilu je Der Špigel objavio da je među žrtvama predsednica Bundestaga Julija Klekner, a SPD je potvrdio da je „nekoliko“ poslanika pogođeno. Holandska obaveštajna služba i FBI povezali su kampanju sa ruskim državnim hakerima. Nema pripisivanja aktuelnog talasa, tako da bi povlačenje paralela bilo neozbiljno.
Postoji i neprijatna ironija. Prema nemačkim medijima, savezna kriminalistička policija BKA kupila je pristup Pegazusu još 2019. godine. Isti tip alata koji se može koristiti za špijuniranje nemačkih parlamentaraca, dakle, postoji u arsenalu nemačke države.
A Evropa takođe ima sveže primere zloupotrebe, od poljske afere sa Pegazom, preko grčkog skandala sa Predatorom, do italijanskih novinara i aktivista koje je WhatsApp prošle godine upozorio da su meta Paragonovog softvera Graphite.






Komentari (0)