


Ukrajinski tim za reagovanje na računarske incidente CERT-UA upozorio je na ozbiljne bezbednosne probleme u sistemima video-nadzora kineskog proizvođača Dahua, nakon što su otkriveni slučajevi neovlašćenog pristupa kamerama i uređajima za snimanje.
Prema upozorenju ukrajinskih službi, napadači su uspevali da pristupe video-prenosima, menjaju konfiguraciju uređaja i otvaraju dodatne korisničke naloge, čime su mogli da zadrže pristup kompromitovanim sistemima.
Posebnu zabrinutost izaziva činjenica da su napadi povezani sa tehnologijom koja korisnicima omogućava da svojim kamerama pristupaju na daljinu, preko interneta.
Više od 14.500 kamera pod kontrolom hakera
Istraživanje kompanije Hunt.io otkrilo je raniju operaciju pod nazivom „CameraSwarm“, tokom koje je između 17. juna i 22. jula 2026. godine kompromitovano više od 14.530 Dahua kamera.
Napadač je koristio kombinaciju slabih pristupnih podataka i poznatih bezbednosnih propusta kako bi došao do uređaja.
Istraživači su utvrdili da su serijski brojevi kamera i sistem za povezivanje na daljinu predstavljali važne elemente napada.
U pojedinim slučajevima napadači su mogli da pristupe uređajima iako se oni nisu nalazili direktno izloženi na internetu, zahvaljujući funkcijama namenjenim jednostavnijem povezivanju korisnika sa kamerama.
Ukrajinski CERT-UA nije saopštio koliko je uređaja obuhvaćeno slučajevima iz njegovog najnovijeg upozorenja, niti je potvrdio da su oni deo iste operacije u kojoj je kompromitovano više od 14.500 kamera.
Kamere postale sredstvo za vojnu špijunažu
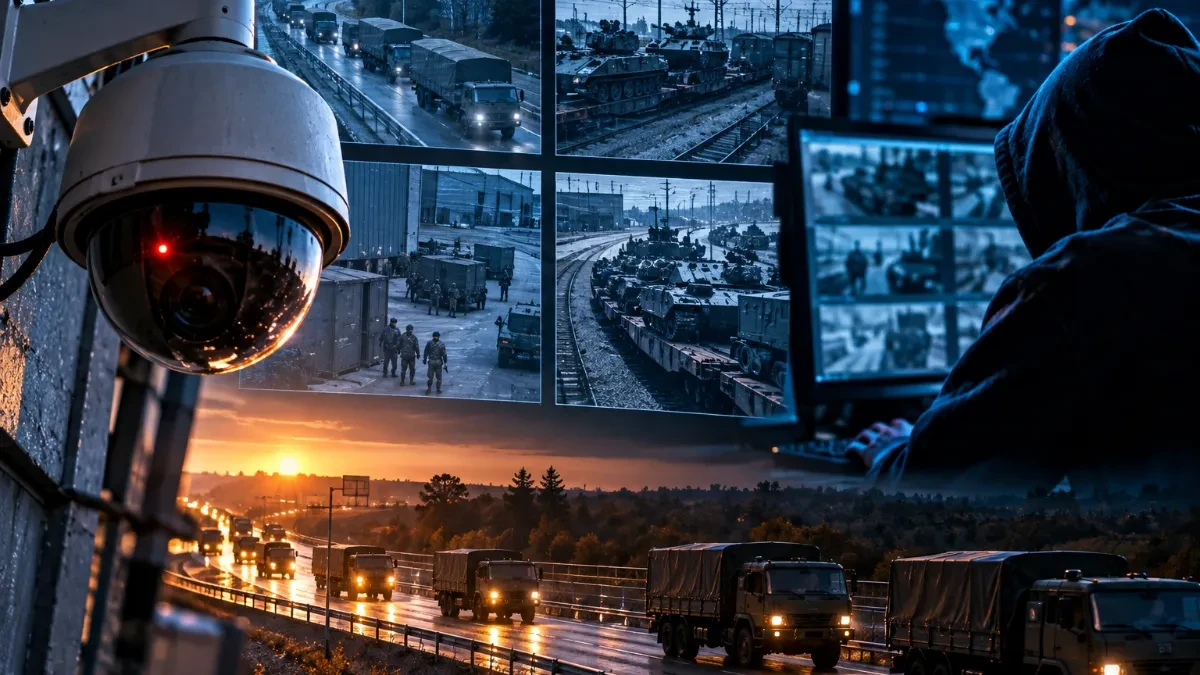
Otkriće dobija posebnu težinu zbog ranijih upozorenja evropskih obaveštajnih službi da su kompromitovane nadzorne kamere korišćene za praćenje vojnih aktivnosti.
Holandske službe bezbednosti ranije su upozorile da ruski akteri koriste pristup kamerama kako bi prikupljali podatke o vojnim transportima, rutama isporuke naoružanja Ukrajini i kretanju vojnog osoblja.
Takvi snimci mogu da otkriju kada određeni konvoj prolazi, kojim putem se kreće i kakvu opremu prevozi.
U ratnim uslovima informacije prikupljene sa običnih nadzornih kamera mogu imati ozbiljnu obaveštajnu vrednost.
Istraživači su takođe identifikovali zasebnu kampanju u kojoj je operater koji govori ruski koristio specijalizovane alate za napade na kamere povezane sa ukrajinskom infrastrukturom.
Ipak, nije potvrđeno da iza svih otkrivenih napada stoji ista grupa, niti da je operaciju „CameraSwarm“ organizovala ruska država.
Opasnost se ne završava na ukrajinskim granicama
Istraživanja su ukazala i na pokušaje napada na mrežne uređaje u više evropskih zemalja, među kojima su Poljska, Rumunija, Mađarska, Nemačka, Francuska, Italija i Velika Britanija.
Stručnjaci upozoravaju da sistemi video-nadzora mogu predstavljati ozbiljan bezbednosni rizik ukoliko koriste zastareli softver, slabe lozinke ili funkcije daljinskog pristupa koje nisu odgovarajuće zaštićene.
Ukrajinske službe savetovale su korisnicima da isključe funkcije daljinskog povezivanja kada nisu neophodne, redovno ažuriraju uređaje i provere da li postoje nepoznati korisnički nalozi.
Najnovije upozorenje pokazuje da nadzorne kamere, čija je osnovna namena zaštita objekata i ljudi, u rukama napadača mogu postati sredstvo za prikupljanje poverljivih informacija.
Izvor: The Hacker News / CERT-UA / Hunt.io







Komentari (0)